
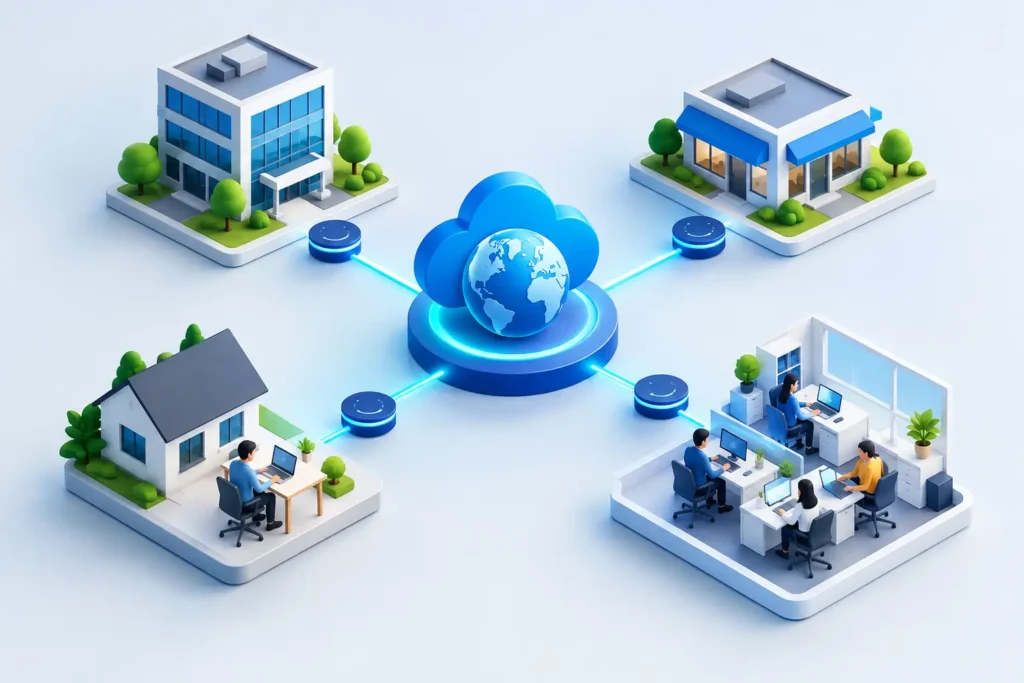
Fällt die Verbindung zwischen Hauptsitz, Außenstelle und Cloud aus, steht oft mehr still als nur das Internet: Warenwirtschaft, Telefonie, Dateiablagen und die Zusammenarbeit im Homeoffice. Beste WAN-Lösungen für KMU schaffen deshalb nicht einfach nur Bandbreite. Sie verbinden Unternehmensstandorte planbar, schützen Daten auf dem Übertragungsweg und sorgen dafür, dass Mitarbeiter auch bei Störungen arbeitsfähig bleiben.
Für kleine und mittlere Unternehmen im Raum Ludwigsburg geht es dabei selten um die technisch spektakulärste Lösung. Entscheidend ist eine Netzwerkinfrastruktur, die zum Arbeitsalltag, zu den vorhandenen Anwendungen und zum verfügbaren IT-Aufwand passt. Eine gute WAN-Strategie reduziert Reibung, schafft klare Verantwortlichkeiten und lässt sich mit dem Unternehmen weiterentwickeln.
Was eine WAN-Lösung für KMU leisten muss
WAN steht für Wide Area Network, also für die sichere Verbindung von räumlich getrennten Netzwerken. Das kann eine Niederlassung mit dem Hauptstandort sein, ein Lager, eine Baustelle, ein Homeoffice oder eine in der Cloud betriebene Anwendung. Im Unterschied zum lokalen Netzwerk im Büro überbrückt ein WAN größere Entfernungen über Internetzugänge, Mobilfunk oder dedizierte Leitungen.
In der Praxis sind die Anforderungen klar: Anwendungen müssen zuverlässig erreichbar sein, Sprachqualität darf nicht unter Last leiden und sensible Unternehmensdaten müssen geschützt übertragen werden. Gleichzeitig möchten Geschäftsführung und interne IT nicht für jede Störung verschiedene Provider, Hardwarelieferanten und Dienstleister koordinieren.
Eine passende Lösung berücksichtigt deshalb nicht nur die Leitung. Sie umfasst Router und Firewalls, verschlüsselte Verbindungen, eine sinnvolle Priorisierung des Datenverkehrs, Überwachung und definierte Hilfe im Störungsfall. Erst das Zusammenspiel dieser Bausteine macht aus einem Internetanschluss eine belastbare Standortvernetzung.
Beste WAN-Lösungen für KMU: Die gängigen Modelle
Die richtige Technik hängt davon ab, wie viele Standorte verbunden werden, welche Anwendungen genutzt werden und wie teuer ein Ausfall tatsächlich wäre. Nicht jedes Unternehmen benötigt ein komplexes Netzkonzept. Umgekehrt wird eine einfache VPN-Verbindung schnell zum Risiko, wenn mehrere Standorte, Telefonie und Cloud-Dienste darauf angewiesen sind.
Standort-VPN: sinnvoll für überschaubare Strukturen
Ein verschlüsseltes Standort-VPN verbindet Netzwerke über bestehende Internetanschlüsse. Für ein Unternehmen mit Hauptsitz und einer kleinen Zweigstelle ist das häufig ein guter Einstieg. Die Kosten bleiben überschaubar, die Verbindung ist sicher und Mitarbeiter können auf zentrale Systeme zugreifen, ohne Dienste öffentlich freigeben zu müssen.
Die Grenze liegt bei steigender Komplexität. Wenn viele Standorte, wechselnde Zugänge oder zeitkritische Anwendungen hinzukommen, steigen Konfigurations- und Verwaltungsaufwand. Auch die Qualität hängt stärker von den jeweiligen Internetanschlüssen ab. Ein VPN ist daher keine fertige Lösung, sondern braucht sauber ausgewählte Hardware, Sicherheitsregeln und laufende Pflege.
SD-WAN: mehr Steuerung bei mehreren Standorten
SD-WAN steht für Software-Defined Wide Area Network. Vereinfacht gesagt überwacht die Lösung verfügbare Verbindungen und steuert Datenverkehr nach festgelegten Regeln. Geschäftskritische Anwendungen wie Telefonie oder ERP können bevorzugt behandelt werden, während weniger wichtige Datenübertragungen im Hintergrund laufen.
Besonders interessant wird SD-WAN, wenn ein Unternehmen mehrere Standorte mit unterschiedlichen Leitungen betreibt oder Cloud-Anwendungen intensiv nutzt. Fällt eine Verbindung aus, kann der Datenverkehr automatisiert über einen zweiten Weg laufen. Das erhöht die Verfügbarkeit, ersetzt aber keine durchdachte Sicherheitsarchitektur und keine ausreichende Bandbreite.
Für ein kleines Unternehmen mit nur einem Standort wäre SD-WAN oft mehr als nötig. Für wachsende Betriebe mit Filialen, mobilem Arbeiten und hoher Abhängigkeit von Microsoft 365, Telefonie oder branchenspezifischen Cloud-Systemen kann es jedoch genau die Transparenz und Ausfallsicherheit liefern, die vorher gefehlt hat.
MPLS und dedizierte Leitungen: planbare Qualität mit höherem Aufwand
MPLS-Verbindungen und andere dedizierte Unternehmensleitungen bieten definierte Qualitätsmerkmale und häufig verbindliche Service-Level. Sie kommen dort infrage, wo Anwendungen besonders störungsempfindlich sind, beispielsweise bei zentraler Telefonie, Produktionssystemen oder dauerhaft hohem Datentransfer zwischen Standorten.
Der Vorteil liegt in der Planbarkeit. Der Nachteil sind meist höhere laufende Kosten, längere Bereitstellungszeiten und eine geringere Flexibilität gegenüber internetbasierten Konzepten. Für viele KMU ist daher eine Kombination sinnvoll: ein hochwertiger primärer Anschluss, ergänzt durch eine zweite Internetleitung oder Mobilfunk als Ausweichweg.
Mobilfunk und 5G: als Backup oder für temporäre Standorte
Ein 4G- oder 5G-Zugang kann eine wichtige Rolle spielen, wenn ein Festnetzanschluss ausfällt oder ein Standort kurzfristig in Betrieb geht. Auch auf Baustellen, bei Veranstaltungen oder in Übergangsbüros ist Mobilfunk oft die pragmatische Wahl.
Als alleinige Unternehmensanbindung ist Mobilfunk nicht immer ausreichend. Empfang, Tarifgrenzen und Schwankungen der verfügbaren Leistung müssen geprüft werden. Als automatisch aktivierter Backup-Weg ist er dagegen für viele Unternehmen ein wirksamer Schutz gegen längere Ausfälle.
Nicht die Leitung allein entscheidet über die Verfügbarkeit
Eine schnelle Glasfaserleitung ist wertvoll. Fällt der Router aus, wird sie dennoch nicht helfen. Gleiches gilt für eine gute Firewall, wenn niemand Sicherheitsupdates einspielt oder auffällige Ereignisse prüft. Verfügbarkeit entsteht durch Redundanz, Überwachung und klare Abläufe.
Für kritische Standorte sollte daher geklärt werden, welche Ausfälle abgesichert werden müssen. Reicht ein Ersatzweg bei Leitungsstörung? Braucht es zusätzlich eine unterbrechungsfreie Stromversorgung? Muss der Router kurzfristig austauschbar sein? Und welche Anwendungen dürfen im Notbetrieb auf keinen Fall ausfallen?
Die Antworten unterscheiden sich deutlich. Ein Architekturbüro kann einen kurzzeitigen Ausfall anders bewerten als ein Handelsunternehmen mit zentraler Kasse oder ein Betrieb, dessen Teams über Cloud-Telefonie erreichbar sein müssen. Eine gute Planung orientiert sich an den tatsächlichen Folgen eines Ausfalls, nicht an einer pauschalen Technikempfehlung.
Sicherheit und Datenschutz gehören in das WAN-Konzept
Standortvernetzung bedeutet, dass Daten Unternehmensgrenzen und öffentliche Netze passieren. Verschlüsselung ist deshalb Pflicht, aber sie ist nur ein Teil des Schutzes. Ebenso relevant sind getrennte Netzwerkbereiche, sichere Zugänge für Mitarbeiter, aktuelle Firewall-Regeln und nachvollziehbare Berechtigungen.
Ein häufiger Fehler ist, externe Zugänge schnell einzurichten und später nicht mehr zu prüfen. Ehemalige Mitarbeiter, alte Benutzerkonten oder unnötig geöffnete Dienste bleiben dann als Angriffsfläche bestehen. Ein strukturiertes Berechtigungsmanagement und regelmäßige Überprüfung der Konfiguration reduzieren dieses Risiko deutlich.
Auch die Wahl von Cloud- und Hosting-Diensten sollte zum Datenschutzkonzept passen. Unternehmen sollten wissen, wo Daten verarbeitet werden, wer administrativen Zugriff hat und wie Backups sowie Wiederherstellungen organisiert sind. Gerade bei personenbezogenen Daten ist Transparenz keine Formalität, sondern Teil verantwortungsvoller IT-Betreuung.
Betrieb und Support: der oft unterschätzte Teil
Die beste WAN-Hardware hilft wenig, wenn eine Störung erst bemerkt wird, nachdem Mitarbeiter anrufen. Monitoring erkennt Unterbrechungen, ungewöhnliche Last oder fehlerhafte Verbindungen frühzeitig. Dadurch kann ein IT-Partner reagieren, bevor aus einer langsamen Leitung ein betrieblicher Stillstand wird.
Wichtig sind außerdem feste Zuständigkeiten. Wer kontaktiert den Provider? Wer prüft Firewall, Router und interne Netzwerkkomponenten? Wer informiert die Mitarbeiter, wenn ein geplanter Eingriff erforderlich ist? Gerade KMU profitieren davon, wenn diese Fragen vor dem Störungsfall geklärt sind.
Bei Reiner IT-Systems gehören persönliche Ansprechpartner und praxisnahe Betreuung deshalb zum Ansatz. Das Ziel ist nicht, möglichst viele technische Begriffe zu liefern, sondern eine Standortvernetzung so zu betreiben, dass sie im Alltag zuverlässig funktioniert und im Problemfall schnell jemand Verantwortung übernimmt.
So treffen Sie eine fundierte Entscheidung
Bevor eine WAN-Lösung ausgewählt wird, sollte zunächst eine kurze Bestandsaufnahme erfolgen. Welche Standorte, Homeoffice-Arbeitsplätze und Cloud-Dienste müssen verbunden werden? Welche Anwendungen sind besonders zeitkritisch? Wie hoch ist die aktuelle und absehbare Datenlast? Und wie lange wäre ein Ausfall für das Unternehmen akzeptabel?
Danach lässt sich entscheiden, ob ein gut abgesichertes VPN genügt, ob SD-WAN zusätzlichen Nutzen bringt oder ob einzelne Standorte eine dedizierte Anbindung benötigen. Ebenso wichtig ist die Frage nach dem Betrieb: Eine Lösung kann technisch passend sein und dennoch zur Belastung werden, wenn Updates, Überwachung und Störungsbearbeitung intern nicht zuverlässig abgedeckt sind.
Die sinnvollste WAN-Lösung ist daher die, die Sicherheit, Verfügbarkeit und Aufwand in ein passendes Verhältnis bringt. Wer seine Geschäftsprozesse, Risiken und Wachstumspläne offen bewertet, schafft eine Verbindung zwischen Standorten, die nicht kompliziert wirkt, sondern den Arbeitsalltag spürbar einfacher macht.