
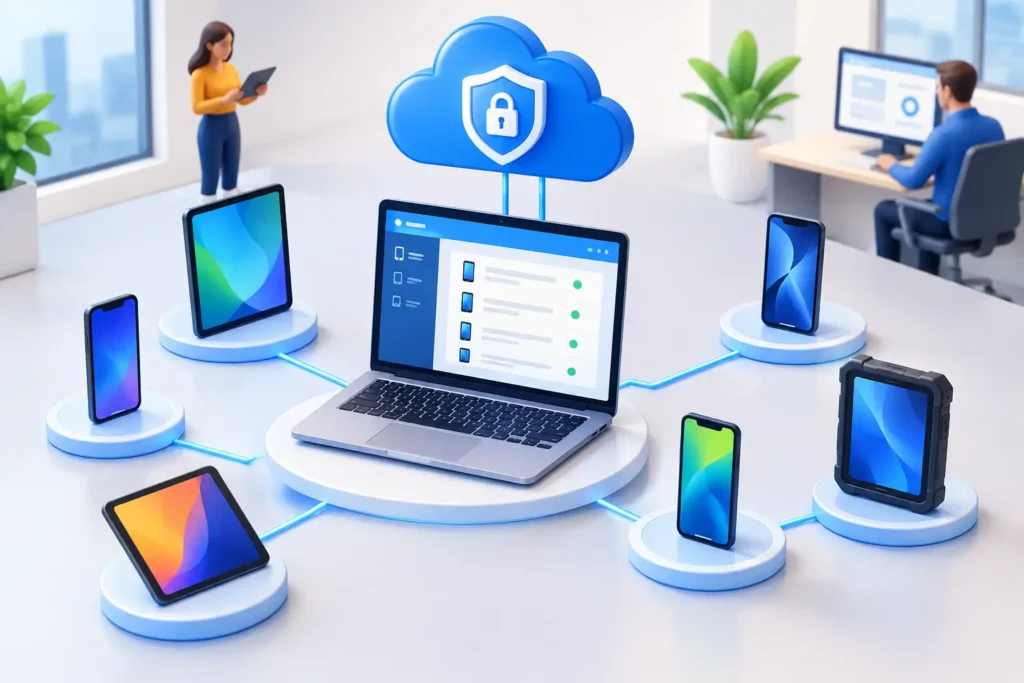
Ein verlorenes Smartphone, ein ausgeschiedener Mitarbeiter oder ein dringend benötigtes Update: Sobald mobile Endgeräte im Arbeitsalltag eingesetzt werden, können kleine Ereignisse schnell zum Sicherheits- oder Supportproblem werden. Wer mobile Geräte zentral verwalten kann, behält die Kontrolle über Unternehmensdaten, Anwendungen und Zugriffe – ohne jeden einzelnen Arbeitsplatz manuell prüfen zu müssen.
Für kleine und mittlere Unternehmen geht es dabei nicht um Technik um ihrer selbst willen. Es geht darum, Ausfälle zu vermeiden, sensible Daten zu schützen und Mitarbeitern Geräte bereitzustellen, die zuverlässig funktionieren. Eine zentrale Verwaltung schafft dafür klare Regeln und entlastet die Personen, die sonst neben ihren eigentlichen Aufgaben noch IT-Probleme lösen müssen.
Warum einzelne Geräte schnell zum Risiko werden
Smartphones, Tablets und Notebooks sind längst mehr als Kommunikationsmittel. Sie enthalten E-Mails, Kontakte, Dokumente, Zugänge zu Microsoft 365, Kundendaten und häufig auch gespeicherte Passwörter. Werden diese Geräte individuell eingerichtet und ohne einheitliche Vorgaben betrieben, entstehen Lücken, die im Tagesgeschäft oft erst auffallen, wenn bereits etwas passiert ist.
Ein typisches Beispiel: Ein Mitarbeiter nutzt sein Firmenhandy auch außerhalb des Büros. Die Bildschirmsperre ist schwach eingestellt, Updates werden aufgeschoben und eine geschäftliche App liegt neben privaten Anwendungen. Geht das Gerät verloren, muss geklärt werden, welche Daten darauf liegen, welche Konten gesperrt werden müssen und ob eine Fernlöschung möglich ist. Ohne zentrale Verwaltung kostet diese Klärung wertvolle Zeit.
Auch beim Personalwechsel zeigt sich der Unterschied. Ist klar dokumentiert, welches Gerät wem zugeordnet ist und welche Zugriffsrechte bestehen, lassen sich Konten und Daten gezielt absichern. Fehlt dieser Überblick, bleiben Geräte, Apps oder Berechtigungen leicht länger aktiv als vorgesehen.
Was zentrale Geräteverwaltung im Alltag leistet
Unter dem Begriff Mobile Device Management, kurz MDM, werden Lösungen zusammengefasst, mit denen Unternehmen mobile Endgeräte über eine zentrale Oberfläche einrichten, konfigurieren und überwachen. Dabei muss nicht jede Einstellung bis ins Detail vorgegeben werden. Entscheidend ist, dass die Regeln zum Unternehmen, zu den eingesetzten Geräten und zu den tatsächlichen Arbeitsabläufen passen.
Eine sinnvoll eingerichtete Verwaltung kann beispielsweise dafür sorgen, dass Geräte verschlüsselt sind, eine sichere Bildschirmsperre verwenden und aktuelle Sicherheitsupdates erhalten. Geschäftliche E-Mail-Konten und Anwendungen werden nach festen Vorgaben eingerichtet. Bei Verlust kann ein Gerät gesperrt oder – wenn notwendig – aus der Ferne gelöscht werden.
Ebenso hilfreich ist die automatische Bereitstellung neuer Geräte. Statt E-Mail, Kalender, WLAN-Zugang und benötigte Apps bei jedem Smartphone einzeln zu konfigurieren, erhält der neue Mitarbeiter ein vorbereitetes Gerät. Das spart Zeit beim Start und verringert Fehler durch unterschiedliche Einstellungen.
Sicherheit mit Augenmaß statt unnötiger Einschränkungen
Zentrale Verwaltung bedeutet nicht, Mitarbeiter umfassend zu überwachen. Das wäre weder vertrauensfördernd noch in vielen Fällen erforderlich. Gute Konzepte trennen klar zwischen Sicherheitsvorgaben und persönlicher Nutzung. Erfasst werden sollte nur, was für den Betrieb, den Schutz der Unternehmensdaten und den Support notwendig ist.
Besonders bei privaten Geräten, die auch für die Arbeit genutzt werden, ist diese Abgrenzung wichtig. Ein Bring-Your-Own-Device-Modell kann Kosten senken und flexibel sein, stellt aber höhere Anforderungen an Datenschutz und Richtlinien. Geschäftliche Daten müssen vom privaten Bereich getrennt bleiben. Eine Fernlöschung darf nicht versehentlich private Fotos oder persönliche Kontakte betreffen.
Für viele Unternehmen sind firmeneigene Geräte deshalb leichter zu steuern. Sie bieten mehr Kontrolle und vereinfachen den Support. Ob das die bessere Lösung ist, hängt jedoch von der Anzahl der Mitarbeiter, der Mobilität im Team und den Anforderungen an den Datenschutz ab.
Mobile Geräte zentral verwalten: Diese Grundlagen zählen
Eine Management-Lösung allein löst keine organisatorischen Fragen. Damit die zentrale Geräteverwaltung im Alltag funktioniert, braucht es zuerst einen sauberen Überblick: Welche Geräte sind im Einsatz? Wem gehören sie? Welche Betriebssysteme, Apps und Zugänge werden verwendet? Und welche Informationen dürfen auf ihnen gespeichert oder bearbeitet werden?
Darauf aufbauend werden klare Mindeststandards festgelegt. Dazu zählen sichere Passcodes oder biometrische Anmeldung, Gerätespeicher-Verschlüsselung, aktuelle Betriebssystemversionen und eine geregelte Installation von Anwendungen. Nicht jede App muss verboten sein. Bei Apps mit Zugriff auf Unternehmensdaten oder weitreichenden Berechtigungen sollte jedoch genau geprüft werden, ob sie erforderlich und vertrauenswürdig sind.
Auch die Verknüpfung mit Identitäten spielt eine zentrale Rolle. Mitarbeiter benötigen nur die Zugriffe, die sie für ihre Aufgabe brauchen. Verlässt jemand das Unternehmen oder wechselt die Rolle, müssen diese Berechtigungen zügig angepasst werden. In Verbindung mit Microsoft 365 lassen sich Zugriffsregeln, Mehrfaktor-Authentifizierung und Gerätevorgaben sinnvoll aufeinander abstimmen.
Eine vollständige Geräteliste sollte neben Modell und Seriennummer auch den Verantwortlichen, den Status und das Ausgabedatum enthalten. Das klingt nach Verwaltung, verhindert aber unnötige Rückfragen. Im Störungsfall ist sofort klar, ob es sich um ein bekanntes Unternehmensgerät handelt und welche Konfiguration darauf vorgesehen ist.
Die Einführung sollte zum Arbeitsalltag passen
Wer alle bestehenden Geräte auf einmal mit neuen Richtlinien versieht, kann den Betrieb unnötig belasten. Besser ist ein schrittweises Vorgehen. Zunächst werden Anforderungen und Risiken bewertet, danach wird die Lösung mit einer überschaubaren Gruppe getestet. Rückmeldungen aus Vertrieb, Außendienst oder Verwaltung zeigen früh, ob Regeln praxistauglich sind.
Anschließend kann die Einführung nach Gerätetypen oder Teams erfolgen. Besonders wichtig ist eine verständliche Kommunikation: Was ändert sich für Mitarbeiter? Welche Daten sieht die IT? Was passiert bei Verlust? Und an wen wenden sich Beschäftigte, wenn die Anmeldung oder eine Anwendung nicht funktioniert? Klare Antworten verhindern Vorbehalte und reduzieren Supportanfragen.
Ebenso sollten Ausnahmen geregelt sein. Ein spezielles Tablet in der Produktion, ein gemeinsam genutztes Gerät im Lager oder ein Notebook für externe Einsätze haben oft andere Anforderungen als ein Standard-Smartphone im Büro. Einheitliche Sicherheitsziele bleiben sinnvoll, die konkrete Umsetzung darf aber den jeweiligen Einsatz berücksichtigen.
Nicht nur einrichten, sondern dauerhaft betreuen
Mobile Geräteverwaltung ist keine einmalige Maßnahme. Betriebssysteme ändern sich, neue Anwendungen kommen hinzu und Sicherheitslücken werden bekannt. Deshalb gehören regelmäßige Prüfungen, Aktualisierungen der Richtlinien und eine nachvollziehbare Dokumentation zum laufenden Betrieb.
Gerade kleine IT-Teams profitieren von festgelegten Abläufen für Ausgabe, Rückgabe, Verlust und Defekt. Wenn ein Gerät ausfällt, muss der Mitarbeiter schnell arbeitsfähig bleiben. Wenn es verloren geht, müssen Sperrung und Bewertung ohne lange Suche nach Zuständigkeiten erfolgen. Persönlich erreichbarer Support und feste Ansprechpartner sind dabei oft wertvoller als eine komplexe Plattform ohne Betreuung.
Reiner IT-Systems unterstützt Unternehmen dabei, Geräteverwaltung, Microsoft 365, Sicherheitsvorgaben und den täglichen IT-Support sinnvoll zusammenzuführen. Entscheidend ist nicht die größte Zahl an Funktionen, sondern eine Lösung, die zuverlässig betrieben wird und für Mitarbeiter verständlich bleibt.
Datenschutz und Kontrolle richtig ausbalancieren
Bei mobilen Geräten treffen zwei berechtigte Interessen aufeinander: Das Unternehmen muss seine Daten schützen, Mitarbeiter erwarten einen verantwortungsvollen Umgang mit ihren Informationen. Transparenz ist deshalb kein Zusatz, sondern Teil eines tragfähigen Konzepts.
Unternehmen sollten dokumentieren, welche Daten durch die Verwaltung verarbeitet werden, welche Maßnahmen im Verlustfall möglich sind und ob private Nutzung erlaubt ist. Bei personenbezogenen Daten sind die Anforderungen der Datenschutz-Grundverordnung zu beachten. Je nach Ausgestaltung und Unternehmensstruktur können zudem Betriebsrat, Datenschutzbeauftragte oder externe Fachleute frühzeitig eingebunden werden.
Eine klare Richtlinie ersetzt keine technische Absicherung, aber sie schafft Verbindlichkeit. Sie beschreibt beispielsweise, wie Geräte geschützt werden, wann ein Verlust gemeldet werden muss und wie mit privaten Anwendungen umzugehen ist. Damit wissen Mitarbeiter, woran sie sind – und Verantwortliche können im Ernstfall geordnet handeln.
Der beste Zeitpunkt, mobile Endgeräte in geordnete Bahnen zu bringen, ist nicht nach einem Verlust oder einem Sicherheitsvorfall. Beginnen Sie mit einem realistischen Überblick über Ihre Geräte und die darauf genutzten Daten. Daraus lässt sich eine Verwaltung entwickeln, die Sicherheit erhöht, den Support beschleunigt und Ihren Mitarbeitern die Arbeit erleichtert.