
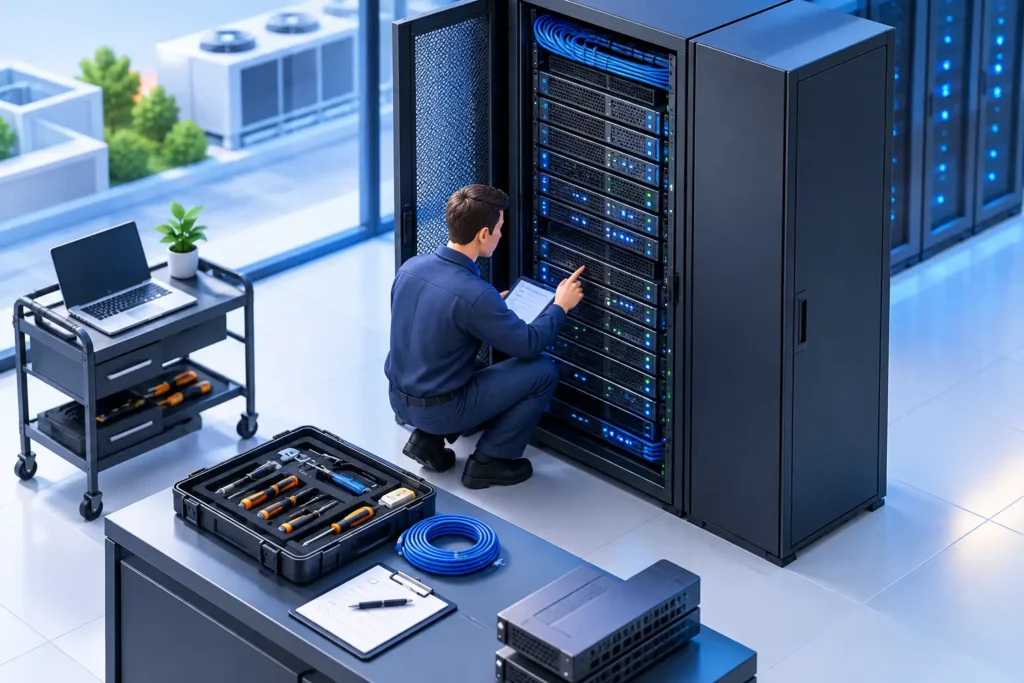
Ein Serverumzug ins Rechenzentrum scheitert selten am Einbau ins Rack. Kritisch sind die Fragen davor: Welche Dienste dürfen keine Minute ausfallen? Wer hat im Störungsfall Zugriff? Reicht die Stromversorgung auch bei Lastspitzen? Wer einen Colocation Server richtig vorbereiten möchte, sollte Hardware, Netzwerk, Sicherheit und Betriebsabläufe als zusammenhängendes Projekt betrachten. So wird aus dem Standortwechsel eine belastbare Grundlage für einen zuverlässigen IT-Betrieb.
Was Colocation für Unternehmen praktisch bedeutet
Bei der Colocation steht Ihre eigene Serverhardware in einem professionell betriebenen Rechenzentrum. Sie behalten damit die Kontrolle über Systeme, Anwendungen und Daten. Gleichzeitig profitieren Sie von einer Infrastruktur, die im eigenen Büro oft nur mit hohem Aufwand erreichbar wäre: klimatisierte Räume, abgesicherte Stromversorgung, kontrollierter Zutritt und leistungsfähige Internetanbindungen.
Das Modell passt besonders gut, wenn besondere Anwendungen, lokale Datenbanken oder individuelle Anforderungen gegen eine reine Cloud-Lösung sprechen. Es ist jedoch kein Selbstläufer. Während ein Hosting-Anbieter bei vollständig gemanagten Diensten viele Betriebsaufgaben übernimmt, bleiben bei Colocation Zuständigkeiten klar zu regeln. Dazu gehören Updates, Monitoring, Backups, Ersatzteile und die Reaktion auf Störungen.
Der entscheidende Punkt lautet deshalb nicht nur: „Wo steht der Server?“ Sondern: „Wie stellen wir seinen Betrieb dauerhaft sicher?“ Diese Frage sollte vor der Bestellung eines Racks, nicht erst bei einer Fehlermeldung beantwortet werden.
Anforderungen vor dem Umzug sauber erfassen
Am Anfang steht eine Bestandsaufnahme. Dokumentieren Sie, welche Server umziehen, welche virtuellen Maschinen darauf laufen und welche Fachbereiche davon abhängen. Ein Fileserver für Archivdaten hat andere Anforderungen als ein Terminalserver, ein ERP-System oder ein Telefonie-Server. Auch Schnittstellen zu Produktionsanlagen, Außenstellen, Druckern oder Cloud-Diensten gehören in diese Betrachtung.
Definieren Sie anschließend Prioritäten. Für manche Systeme ist eine geplante Unterbrechung am Abend akzeptabel. Andere benötigen eine hochverfügbare Auslegung oder einen getesteten Notfallweg. Diese Unterscheidung verhindert zwei typische Fehler: unnötig teure Technik für unkritische Dienste und zu geringe Absicherung für geschäftskritische Anwendungen.
Ebenso wichtig ist eine realistische Kapazitätsplanung. Rechnen Sie nicht nur mit dem heutigen Speicherbedarf und der aktuellen Prozessorlast. Berücksichtigen Sie Wachstum, neue Mitarbeitende, zusätzliche Standorte sowie Aufbewahrungsfristen. Bei der Hardware spielen auch Bauform, Gewicht, Einbautiefe und Luftführung eine Rolle. Ein Server, der physisch nicht zum vorgesehenen Rack passt oder seine warme Abluft ungünstig abgibt, verursacht vermeidbare Verzögerungen.
Strom, USV und Fernzugriff abstimmen
Ermitteln Sie die tatsächliche Leistungsaufnahme aller Geräte. Dazu zählen nicht nur Server, sondern auch Switches, Firewalls, Storage-Systeme und gegebenenfalls separate Management-Komponenten. Planen Sie ausreichend Reserven ein, ohne pauschal zu überdimensionieren. Die benötigte Stromzuführung hängt von der Hardware, der gewünschten Redundanz und den Vorgaben des Rechenzentrums ab.
Bei kritischen Systemen ist eine redundante Stromversorgung sinnvoll, sofern die Geräte zwei Netzteile besitzen und die Stromwege getrennt geführt werden. Das schützt allerdings nur dann, wenn die Konfiguration korrekt umgesetzt ist. Zwei Netzteile am selben Stromkreis schaffen keine echte Redundanz.
Der Fernzugriff verdient besondere Aufmerksamkeit. Eine Remote-Management-Schnittstelle wie iDRAC, iLO oder IPMI erlaubt es, einen Server auch dann zu erreichen, wenn das Betriebssystem oder das Produktivnetz nicht verfügbar ist. Diese Schnittstelle sollte in ein separates Management-Netz gehören, mit individuellen Zugängen, Mehrfaktor-Authentifizierung und einer klaren Rechtevergabe. Standardpasswörter und frei erreichbare Management-Ports sind ein vermeidbares Sicherheitsrisiko.
Colocation Server richtig vorbereiten: Netzwerk und Sicherheit
Die Netzwerkplanung entscheidet darüber, ob Mitarbeitende und externe Dienste nach dem Umzug zuverlässig erreichbar bleiben. Klären Sie frühzeitig, welche Bandbreite erforderlich ist, welche öffentlichen IP-Adressen benötigt werden und wie die Verbindung zwischen Büro, Außenstellen, Cloud-Diensten und Rechenzentrum aufgebaut wird. In vielen Fällen ist ein verschlüsselter Standortverbund über VPN sinnvoll. Bei hohen Anforderungen an Verfügbarkeit und Leistung kann eine dedizierte Anbindung die bessere Wahl sein.
Trennen Sie Netze nach Funktionen. Produktivsysteme, Backups, Administration und Gäste oder Entwicklung sollten nicht unkontrolliert im selben Segment liegen. Eine Firewall mit nachvollziehbaren Regeln reduziert die Angriffsfläche. Dabei gilt: So restriktiv wie möglich, so offen wie nötig. Jede Freigabe sollte einen Zweck, einen verantwortlichen Ansprechpartner und eine regelmäßige Prüfung haben.
Datenschutz und Informationssicherheit beginnen nicht erst beim Verschlüsseln einzelner Dateien. Prüfen Sie, wo personenbezogene Daten verarbeitet werden, welche Auftragsverarbeitungen vorliegen und welche Zugriffsmöglichkeiten Dienstleister erhalten. Verschlüsselung bei Übertragung und Speicherung, sichere Schlüsselverwaltung sowie nachvollziehbare Protokolle sind je nach Anwendung unverzichtbar. Gerade mittelständische Unternehmen profitieren davon, diese Anforderungen nicht als Einzelmaßnahmen zu behandeln, sondern in eine klare Sicherheitsarchitektur einzubetten.
Auch der physische Zugriff muss geregelt sein. Wer darf das Rechenzentrum betreten? Wer darf Hardware ausbauen oder ersetzen? Welche Nachweise gelten für Zutritte und Arbeiten am Rack? Diese Fragen wirken organisatorisch, sind aber im Ernstfall genauso relevant wie eine Firewall-Regel.
Backups und Wiederherstellung vorab testen
Ein Backup ist keine Absicherung, solange die Wiederherstellung nicht geprüft wurde. Vor dem Umzug sollten Sie festlegen, welche Daten wie häufig gesichert werden, wie lange Sicherungen aufbewahrt bleiben und wo sie liegen. Eine Sicherung im selben Rack schützt beispielsweise nicht zuverlässig vor allen denkbaren Schäden oder Fehlbedienungen.
Für geschäftskritische Systeme lohnt es sich, zwei Kennzahlen festzulegen: die maximal akzeptierte Datenlücke und die maximal tolerierbare Wiederanlaufzeit. Daraus ergibt sich, ob tägliche Sicherungen genügen, ob häufigere Replikation notwendig ist und welche Wiederherstellungsprozesse dokumentiert werden müssen.
Testen Sie mindestens eine vollständige Wiederherstellung unter realistischen Bedingungen. Dabei zeigt sich oft, ob Passwörter, Lizenzinformationen, Netzwerkkonfigurationen und Abhängigkeiten vollständig dokumentiert sind. Ein erfolgreicher Restore in einer isolierten Testumgebung ist aussagekräftiger als ein grünes Häkchen im Backup-Programm.
Den Umzug als geplantes Betriebsfenster durchführen
Legen Sie für den Umzug ein Wartungsfenster fest und informieren Sie alle betroffenen Bereiche rechtzeitig. Dabei genügt es nicht, nur den Zeitpunkt zu nennen. Mitarbeitende sollten wissen, welche Anwendungen nicht verfügbar sind, welche Alternativen es gibt und an wen sie sich bei Problemen wenden können. Gerade bei ERP, E-Mail, Telefonie oder Fernzugriff sinkt der Druck deutlich, wenn der Ablauf transparent ist.
Vor dem Abschalten sollten aktuelle Sicherungen vorliegen und die Konfigurationen von Servern, Firewalls, Switches und virtuellen Maschinen gesichert sein. Beschriften Sie Geräte und Kabel eindeutig. Halten Sie Seriennummern, Rack-Positionen, IP-Adressen sowie Zugangsdaten in einer geschützten Dokumentation bereit. Ein Foto der bisherigen Verkabelung kann bei komplexen Umgebungen zusätzlich helfen.
Für die Inbetriebnahme braucht es einen verbindlichen Abnahmetest. Prüfen Sie nicht nur, ob ein Server eingeschaltet ist, sondern ob die relevanten Dienste wirklich funktionieren: Anmeldung, Datenzugriff, Druck, Schnittstellen, VPN, E-Mail-Versand und externe Erreichbarkeit. Bei Anwendungen mit Fachabteilungen sollte ein zuständiger Key-User diesen Test mit durchführen.
Eine kurze Abnahmeliste sorgt dafür, dass im Zeitdruck nichts Wesentliches fehlt:
- Erreichbarkeit aller Server, virtuellen Maschinen und Management-Schnittstellen
- Funktion der Firewall-Regeln, Standortverbindungen und Namensauflösung
- Prüfung geschäftskritischer Anwendungen durch die jeweiligen Fachbereiche
- Kontrolle von Monitoring, Alarmierung und Backup-Jobs
- Dokumentation der neuen Rack-Positionen, Zugänge und Ansprechpartner
Betrieb, Monitoring und Zuständigkeiten verbindlich regeln
Nach der Inbetriebnahme beginnt der Teil, der langfristig über die Qualität einer Colocation-Lösung entscheidet: der laufende Betrieb. Monitoring sollte nicht nur melden, dass ein Server nicht erreichbar ist. Sinnvoll sind Warnungen bei Speichermangel, ungewöhnlicher Auslastung, fehlgeschlagenen Sicherungen, ablaufenden Zertifikaten, Temperaturproblemen und Hardware-Fehlern. Entscheidend ist, dass eine Meldung auch tatsächlich bei der richtigen Stelle ankommt und eine Reaktion auslöst.
Regeln Sie Patch-Management, Wartungsfenster und Eskalationswege schriftlich. Wer entscheidet über Updates? Wer darf im Notfall einen Server neu starten? Wie erreichen Sie außerhalb der Geschäftszeiten den zuständigen Partner? Diese Vereinbarungen schaffen Sicherheit, wenn es schnell gehen muss.
Für Unternehmen ohne große interne IT-Abteilung ist ein fester Ansprechpartner besonders wertvoll. Reiner IT-Systems begleitet Colocation-Umgebungen von der Planung über die Inbetriebnahme bis zur laufenden Betreuung – persönlich, schnell und zuverlässig. So bleiben technische Details beherrschbar, während Ihr Team sich auf das Kerngeschäft konzentrieren kann.
Ein gut vorbereiteter Colocation-Server ist nicht einfach nur an einem anderen Ort untergebracht. Er ist Teil eines klar geregelten Betriebsmodells, das Sicherheit, Verfügbarkeit und verantwortliche Ansprechpartner miteinander verbindet.