
Ein Server im Büro klingt zunächst kontrollierbar: Er steht im eigenen Gebäude, die IT kennt den Raum, die Geschäftsleitung weiß, wo die Daten liegen. Doch bei Stromausfall, Brand, Wasserschaden oder einem Einbruch zeigt sich schnell, wie begrenzt diese Kontrolle sein kann. Wie sicher ist Colocation also? Für viele kleine und mittlere Unternehmen ist sie deutlich sicherer als ein eigener Serverraum – sofern Rechenzentrum, Vertrag und laufender Betrieb sorgfältig geprüft werden.
Colocation bedeutet: Die eigene Server-Hardware wird in einem professionellen Rechenzentrum untergebracht. Das Unternehmen behält damit die Hoheit über seine Systeme und Daten. Das Rechenzentrum stellt die geschützte Umgebung bereit – von Strom und Klimatisierung bis zum Zutrittsschutz und der Netzanbindung. Sicherheit entsteht dabei nicht durch einen einzelnen Schutzmechanismus, sondern durch mehrere Ebenen, die ineinandergreifen.
Wie sicher ist Colocation in der Praxis?
Die kurze Antwort lautet: Colocation kann ein sehr hohes Sicherheitsniveau bieten. Sie ist aber kein automatischer Freifahrtschein. Ein abschließbarer Serverschrank schützt beispielsweise nicht vor einem falsch konfigurierten Benutzerkonto, fehlenden Updates oder einem ungetesteten Backup.
Entscheidend ist deshalb die klare Trennung der Verantwortlichkeiten. Das Rechenzentrum sichert typischerweise Gebäude, Energieversorgung, Kühlung und oft auch die Basis der Netzwerk-Infrastruktur. Für Betriebssysteme, Anwendungen, Benutzerrechte, Sicherheitsupdates und Datensicherungen bleibt je nach Vereinbarung das Unternehmen selbst oder ein betreuender IT-Partner zuständig.
Genau hier liegt ein wesentlicher Vorteil einer professionell betreuten Colocation-Lösung: Die physische Umgebung und der logische IT-Betrieb werden nicht getrennt betrachtet. Stattdessen greifen Monitoring, Wartung, Sicherheitskonzept und Hilfe im Störungsfall zusammen. Das reduziert blinde Flecken, die gerade bei gewachsenen IT-Landschaften häufig entstehen.
Physische Sicherheit beginnt vor dem Serverschrank
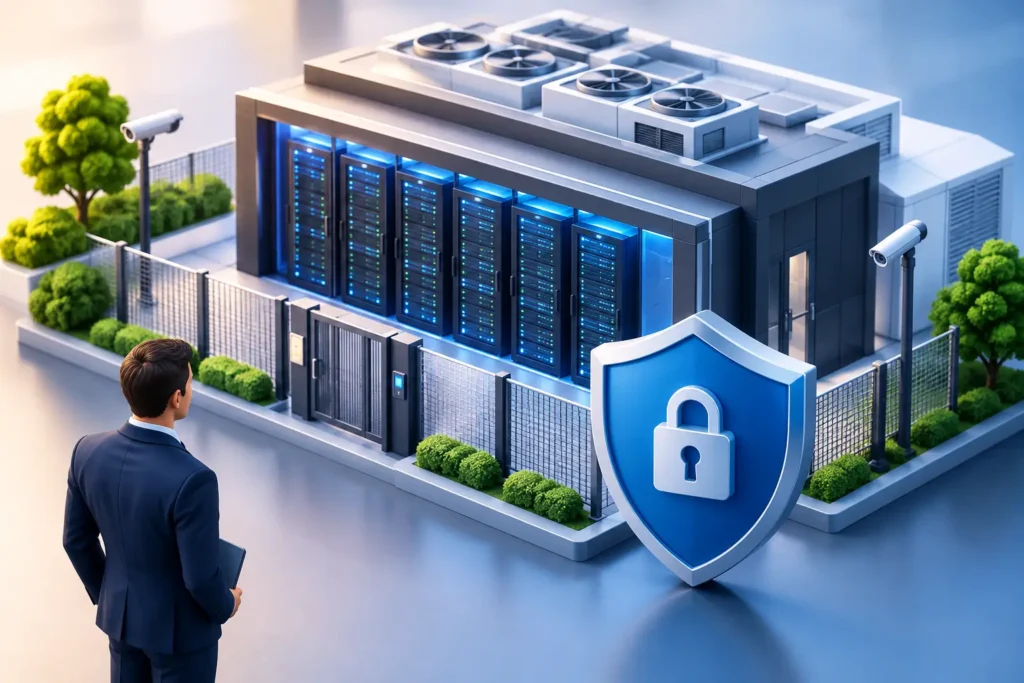
In einem geeigneten Rechenzentrum ist ein Server nicht einfach hinter einer Bürotür abgestellt. Der Zugang erfolgt kontrolliert und dokumentiert, etwa über personalisierte Zutrittsverfahren, Schlüsselkonzepte oder zusätzliche Identitätsprüfungen. Besucher erhalten nur nach Freigabe Zutritt und bewegen sich nicht unbeaufsichtigt durch sensible Bereiche.
Auch die Umgebung selbst wird überwacht. Videoüberwachung, Einbruchmeldetechnik und Alarmierung gehören zu den üblichen Maßnahmen. Brandfrüherkennung und geeignete Löschtechnik sollen Schäden möglichst verhindern oder begrenzen, bevor ein Feuer den IT-Betrieb gefährdet. Sensoren können zudem Temperatur und Luftfeuchtigkeit überwachen, damit Hardware nicht unbemerkt überhitzt.
Für Unternehmen aus der Region ist die Nähe kein nebensächlicher Punkt. Wenn ein Hardwaretausch, eine Erweiterung oder eine Prüfung vor Ort erforderlich ist, sind kurze Wege hilfreich. Gleichzeitig sollte der Zutritt nicht davon abhängen, dass einzelne Mitarbeitende gerade verfügbar sind. Ein dokumentiertes Berechtigungs- und Eskalationskonzept schafft hier Verlässlichkeit.
Strom, Kühlung und Internet: Sicherheit heißt Verfügbarkeit
Viele Ausfälle haben keine kriminelle Ursache. Ein defekter Stromkreis, eine überlastete Klimaanlage oder ein Bagger, der eine Leitung beschädigt, können einen Betrieb ebenso beeinträchtigen wie ein Cyberangriff. Deshalb ist Redundanz einer der wichtigsten Sicherheitsfaktoren bei Colocation.
Eine unterbrechungsfreie Stromversorgung überbrückt kurze Störungen. Bei längeren Ausfällen übernimmt im Idealfall eine Notstromversorgung. Redundante Stromwege sorgen dafür, dass der Ausfall einer einzelnen Komponente nicht unmittelbar zum Serverstillstand führt. Ob diese Redundanz bis zur eigenen Hardware reicht, hängt allerdings auch davon ab, ob Server und Netzteile passend ausgelegt und korrekt angeschlossen sind.
Ähnlich verhält es sich mit der Klimatisierung und der Internetanbindung. Mehrere Kühlkomponenten und getrennte Netzwerkwege erhöhen die Ausfallsicherheit. Für ein Unternehmen genügt es jedoch nicht, nur auf technische Begriffe zu vertrauen. Relevant ist die konkrete Frage: Welche Komponenten sind doppelt vorhanden, welche Wartungsfenster gibt es und was passiert bei einem tatsächlichen Störungsfall?
Datenschutz und Datenhoheit richtig einordnen
Colocation wird oft mit Cloud-Diensten gleichgesetzt. Das ist nicht ganz richtig. Bei Colocation betreibt das Unternehmen in der Regel eigene Hardware und entscheidet selbst, welche Anwendungen, Datenbanken und Sicherheitsregeln darauf laufen. Das kann besonders für sensible Daten, branchenspezifische Anforderungen oder bestehende Fachanwendungen sinnvoll sein.
Der Standort des Rechenzentrums ist dennoch relevant. Ein Hosting in Deutschland und klar geregelte Zuständigkeiten erleichtern die datenschutzkonforme Gestaltung. Unternehmen sollten nachvollziehen können, wer Zugriff auf welche Systeme hat, wo Daten verarbeitet werden und wie Zugriffe protokolliert werden. Dazu gehören auch Vereinbarungen mit Dienstleistern, etwa zur Auftragsverarbeitung, sofern diese personenbezogene Daten im Auftrag verarbeiten.
Datenschutz entsteht nicht allein durch den Standort. Verschlüsselung, Berechtigungskonzepte, sichere Kennwörter oder Mehrfaktor-Authentifizierung sowie eine saubere Trennung von Administrations- und Benutzerkonten sind mindestens ebenso wichtig. Wer die Hardware auslagert, darf die organisatorischen Schutzmaßnahmen nicht auslagern, ohne sie verbindlich zu regeln.
Cybersecurity bleibt eine gemeinsame Aufgabe
Ein Rechenzentrum kann unbefugten Zutritt zum Gebäude verhindern. Gegen Phishing-E-Mails, Schadsoftware oder gestohlene Zugangsdaten schützt das allein nicht. Die größte Sicherheitslücke liegt häufig nicht im Rack, sondern in ungepatchten Systemen, zu weit vergebenen Rechten oder einem Backup, das nie zurückgespielt wurde.
Für einen sicheren Colocation-Betrieb braucht es daher regelmäßige Updates, ein zentrales Monitoring und nachvollziehbare Alarmwege. Auffällige Anmeldungen, volle Festplatten, ausfallende Komponenten oder fehlgeschlagene Sicherungen sollten nicht erst beim morgendlichen Blick in eine Fehlermeldung auffallen. Je früher ein Problem erkannt wird, desto kleiner bleiben meist Schaden und Unterbrechung.
Besonders wichtig ist ein Backup-Konzept, das getrennt von den produktiven Systemen funktioniert. Eine Sicherung auf demselben Server oder im selben Rack hilft bei einem Hardwaredefekt, nicht aber zwingend bei Verschlüsselungstrojanern, Fehlbedienung oder größeren Standortschäden. Gute Konzepte kombinieren mehrere Sicherungsebenen, definierte Aufbewahrungsfristen und regelmäßige Wiederherstellungstests.
Die Sicherheitsqualität zeigt sich im Alltag
Technische Ausstattung ist nur eine Seite. Mindestens ebenso wichtig ist, wie zuverlässig Prozesse funktionieren, wenn etwas passiert. Wer nimmt einen Alarm entgegen? Wer darf im Notfall auf die Hardware zugreifen? Wie schnell wird ein defektes Teil getauscht? Und wie wird die Geschäftsleitung informiert, wenn ein Ausfall länger dauert?
Gerade kleinere Unternehmen profitieren von festen Ansprechpartnern und klaren Servicezeiten. Ein externer IT-Partner sollte die Umgebung kennen, Änderungen dokumentieren und im Störungsfall nicht erst herausfinden müssen, welche Systeme geschäftskritisch sind. Reiner IT-Systems verbindet diesen persönlichen Ansatz mit dem Betrieb und der Betreuung von IT-Infrastrukturen, damit Verantwortlichkeiten im Ernstfall nicht offenbleiben.
Auch ein Notfallplan gehört dazu. Er muss keine umfangreiche Mappe sein, die niemand liest. Entscheidend sind aktuelle Kontaktdaten, Prioritäten für Anwendungen, Zugangsdaten an einem geschützten Ort sowie ein klarer Ablauf für die Wiederaufnahme des Betriebs. Ein Plan ist erst dann belastbar, wenn er getestet wurde.
Woran Unternehmen eine sichere Colocation erkennen
Vor der Entscheidung lohnt sich ein genauer Blick auf Rechenzentrum und Servicekonzept. Statt sich nur auf allgemeine Sicherheitsversprechen zu verlassen, sollten Unternehmen konkrete Nachweise und Abläufe erfragen. Besonders aussagekräftig sind diese Punkte:
- Wie werden Zutritte geregelt, protokolliert und bei Mitarbeiterwechseln entzogen?
- Welche Redundanzen bestehen bei Strom, Kühlung und Internetanbindung?
- Wie erfolgt die Alarmierung außerhalb der üblichen Geschäftszeiten?
- Welche Leistungen übernimmt das Rechenzentrum, welche der IT-Partner und welche das Unternehmen selbst?
- Wie werden Backups überwacht, verschlüsselt und regelmäßig getestet?
- Welche Regelungen gelten für Datenschutz, Wartungszugriffe und Dokumentation?
Nicht jedes Unternehmen benötigt die gleiche Ausbaustufe. Ein kleiner Betrieb mit wenigen zentralen Anwendungen stellt andere Anforderungen als ein Produktionsunternehmen, dessen Auftragsabwicklung oder Telefonie rund um die Uhr verfügbar sein muss. Sicherheit sollte daher nicht nach einem Standardschema gekauft werden, sondern zu den tatsächlichen Geschäftsrisiken passen.
Colocation ist dann besonders sinnvoll, wenn Unternehmen die Kontrolle über ihre Systeme behalten möchten, aber nicht die Risiken eines eigenen Serverraums tragen wollen. Die beste Lösung ist nicht die mit den meisten technischen Schlagworten, sondern die, deren Schutzmaßnahmen, Verantwortlichkeiten und Reaktionswege im Alltag nachvollziehbar funktionieren. So bleibt IT verlässlich im Hintergrund – und Ihr Unternehmen kann sich auf das Kerngeschäft konzentrieren.